
Nur zur Info: Microsoft beginnt damit, die Zertifikate für Windows Update zu wechseln. Der Grund ist, dass die alten Zertifikate zum 17.05.27 bzw. 19.06.27 auslaufen. Dafür werden dann Ersatzzertifikate installiert. Für die meisten wird dies automatisch ablaufen.
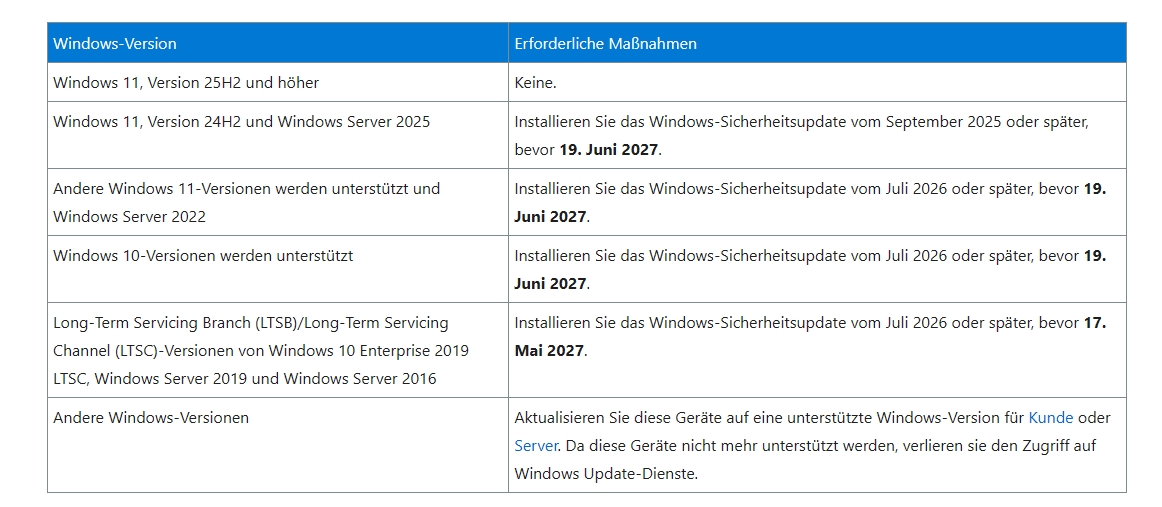
Hier werden die neuen Zertifikate über Windows Update direkt eingespielt. So müssen Nutzer von Windows 11 26H2 und 25H2 nichts unternehmen. Windows 11 24H2 und Server 2025 benötigen das Sicherheitsupdate September.
Ältere Windows 11 Versionen und Windows 10, sowie Server 2022, 2019 und 2016 und benötigen mindestens das Juli Sicherheitsupdate. Noch ältere Versionen erhalten kein neues Zertifikat. Aber diese Versionen erhalten eh schon keine Updates mehr.
Geräte müssen auf dem neuesten Stand sein
Sollte es dazu kommen, dass ein Gerät nicht mit den jeweiligen Updates ausgestattet sein sollte, wird kein neues Update über Windows Update ausgegeben. Dann hilft nur noch der Update-Katalog, um das jeweilige Update zu installieren. Danach ist dann auch das neue Zertifikat enthalten.
Windows 11 Tutorials und Hilfe
- In unserem Windows 11 Wiki findet ihr sehr viele hilfreiche Tipps und Tricks.
- Falls ihr Fragen habt, dann stellt diese ganz einfach bei uns im Forum.
- Installationsmedien: Aktuelle Windows 11 ISOs findet ihr hier: 26H2 26300 und hier 25H2 26200. Ansonsten immer in der rechten Sidebar.
- Windows 11 neu clean installieren Tipps und Tricks.
- Windows 11 auch ohne TPM und Secure Boot installieren.
- Windows 11 mit lokalem Konto auch Offline installieren.
- Windows 11 Inplace Upgrade Reparatur oder Feature Update.
- Automatisch anmelden Pin entfernen Windows 11.
- Alle Beiträge zu Windows 11 im Blog findet ihr über diese Seite. Wobei auch alle anderen Artikel interessant sein können.
Ich halte meinen Rechner immer auf dem neusten Stand. Noch habe ich Windows 10. Was bedeutet das für mich? Was sind überhaupt „Zertifikate“?
Wenn du auf dem aktuellen Stand bist, ist alles gut.
Zertifikate werden dazu genutzt, um sicherzustellen, dass die Dateien auch aus einer sicheren Quelle stammen.
Danke für die Erläuterung.
Andreas ab dem Oktober 2027 ist ja auch mit dem Windows 10 – ESU Schluss, wenn nicht nochmals verlängert wird. Dann sollte man sich eh überlegen auf das Windows11 eventuell die 27H2 zu updaten.
Das ist noch lange hin.Außerdem würde es mich nicht wundern,wenn noch einmal um ein Jahr verlängert würde. Hätte ich das gewusst,hätte ich die Kiste letztes Jahr noch gar nicht upgegradet. Ist halt „nicht kompatible“ Hardware und der 😈 liegt manchmal im Detail,wenn es zwar insgesamt ganz gut läuft,das am häufigsten benutzte Programm Nero Video aber keine ruckelfreie Vorschau mehr hinkriegst, schneiden so echt schwierig ist.
Ändere nie ein Betriebssystem,mit dem Du zufrieden bist und das noch Support genießt.🙂
Und dann gibt es noch die Möglichkeit, auf Win 10 Enterprise zu wechseln.
Das bekommt bis 2029 Updates.
Und man kann auch auf Win 10 IoT Enterprise LTSC 2021 wechseln.
Das bekommt bis Januar 2032 Updates, also noch satte 5,5 Jahre.
Wechseln kann man ohne Neuinstallation, aber man braucht eine gültige Lizenz.
Und die gibts bei diversen Gebrauchtsoftwarehändlern (nicht bei Ebay!) völlig legal.
Denn bei Gebrauchtlizenzen greift der Erschöpfungsgrundsatz.
Entsprechende Gerichtsurteile gibts vom BGH und EuGH.
wie bei windows xp: gibt kein beweise äääh updates mehr. das bedeutet „Zertifikate“.
wird längst zeit für ein neues Endgerät mit windows 11. ich selbst nutze in 2 jahren linux.
Danke für die Info, aber nicht ohne Kritik an MS:
Und wieder muss ich dumm sterben, weil sie nicht mal den Namen der Certs im Artikel nennen wollen. (Ich weiss eh das es schon da sein wird, wenn es mit dem Update kam, aber man darf doch neugierig sein, oder?)
https://i.imgur.com/ovcZD9Y.png
Naja, signiert wird noch mit dem alten Käse:
https://i.imgur.com/yb6ZmiK.png
Wenn da das neue steht hätte Redmond ja mal was gebacken bekommen. Doppelt signieren (neu+alt) geht ja auch. Sehe ich oft bei vielen anderen Files.
Um die Zertifikate geht es aber gar nicht. Das ist eine andere Baustelle. Hier geht es um das Zertifikat, welches der Windows Update Client und der Windows Update Server verwenden, um untereinander zu klären, ob beide Seiten vertrauenswürdig sind. Wenn dieses Zertifikat abläuft, verweigert der Windows Update Server die Verbindung mit dem Windows Update Client und es würden dann darüber keine Updates mehr kommen. Updates über WSUS oder manuelle Updates sind davon nicht betroffen.
Im ernst? Es ist nur ein TLS cert? Dann muss es ja das höchste in der CA-Kette sein, Server-Cert und Intermediate-Cert rollen ja problemlos. Der Server sendet diese ja mit, geprüft wird dann gegen die CA selbst.
Kann mir echt nicht vorstellen, das wegen einem extended validation cert so ein trara gemacht wird, das ist immer nur 1 Jahr gültig by design:
https://www.certkit.io/tools/ct-logs/?sort=NotBeforeDesc&query=windowsupdate.microsoft.com
https://www.certkit.io/tools/ct-logs/certificate?serial=4900c084dfd9544ab22765f185000000c084df
Aber ich sehe es ist wie du sagst, auch dieses läuft 2027 aus. Wenn man nicht gegen das Wurzelzertifikat prüft sondern gegen ein leaf cert kapiert MS den TLS stack nicht. Was sehr überraschend wäre.
Bin nicht überzeugt, Gültigkeitsende Februar und März 2027 passen nicht mit den Stichtagen von Juni und Mai 2027 im Artikel zusammen. Aber das ist halt klassisch Redmond, Details nennen, das man nachsehen kann: unmöglich.
Wer sagt auch, dass es um diese Zertifikate geht. Das stellt ja nur eine sichere Verbindung her. Das heißt dann aber noch lange nicht, dass Client und Server über diese sichere Verbindung kommunizieren dürfen. Weiß auch noch nicht einmal, ob besagte Zertifikate extern existieren,. Kann sein, dass die im Client fest eingebettet sind und nicht weiter eingesehen werden können. Microsoft hält sich da bedeckt, wie genau sich Client und Server authentifizieren, außer halt das dafür offensichtlich ein Zertifikat benötigt wird. Welches genau und wo das steckt, bleibt wohl deren Geheimnis.
https://fe2.update.microsoft.com
Microsoft Update Secure Server CA 2.1
Thu, 21 Jun 2012 17:33:35 GMT
Mon, 21 Jun 2027 17:43:35 GMT
(Microsoft Root Certificate Authority 2011)
ist längst weitgehend durch
https://fe2cr.update.microsoft.com
Microsoft ECC Update Secure Server CA 2.1
Fri, 28 Sep 2018 21:34:20 GMT
Wed, 28 Sep 2033 21:44:20 GMT
(Microsoft ECC Product Root Certificate Authority 2018)
ersetzt worden.
Erst ab dem 21. Juni 2027 werden veraltete Update-Stacks nicht mehr auf fe2.update.microsoft.com wegen dem abgelaufenen Zertifikat zugreifen können.
Bis dahin ist noch viel Zeit um detailiertere Lösungen für relativ wenig davon überhaupt Betroffene nachreichen zu können.
Danke lieber Peter, die sind in der Tat nicht in den üblichen Cert logs. Habe mir gerade die Kette als PEM unter Linux als Dump gezogen.
Die genauen Domains und Zertifikate sind die perfekte Antwort, die mich zufrieden stellt, wünsche dir noch einen schönes Wochenende!
Auf meinem älteren HP Rechner mit nicht offizieller Hardware und Windows 11 25H2 gibt’s von HP kein BIOS Update mehr. Da bekomme ich von MS auch keine neuen Zertifikate eingespielt.
Ist das richtig, und kann man die Zertifikate auf einem anderen Weg einrichten ???
Windows Update ist nicht BIOS Update. Wenn du das aktuelle Update installiert hast, ist alles gut.
Moin, ich habe das WIN 11 Update 26H2 26300 manuell installiert. Bekomme ich dennoch automatisch die neuen Zertifikate? Danke für Info. Roland
Mit Windows Update. Und wenn bisher nicht, dann in den kommenden Monaten.
Ernstgemeinte Frage: Warum bekommen solche Zertifikate überhaupt ein Ablaufdatum? Ob die nun 5 Jahre (oder wieviele auch immer) oder unbegrenzt gültig sind, dürfte unter Sicherheitsaspekten doch praktisch keine Rolle spielen?
Zertifikate können missbraucht werden. Oder auch die Technik (Verschlüsselung) wird verbessert. Gibt sicherlich noch andere Aspekte, die das rechtfertigen.
@moinmoin bzgl. Installationsmedien…
Hallo,
dann sollten die neuen Windows Update Zertifikate in den mit dem MCT erstellten Installationsmedien integriert sein, sofern das nach dem Patchday im Juli 2026 mit dem dann aktualisierten MCT-Inhalt gemacht wurde?
Danke
Davon kannst du ausgehen.
Und was ist mit meinem Windows XP, das ich über WSUS „am Leben“ erhalte?
wie hält man windows xp über wsus über wasser? was habe ich 2014 nur getan! völlig falsch entschieden und es brauchte fast 11 jahre, bis ich ein Netzwerk hatte, bei dem ich keinen stress mehr habe (postgres16, pgadmin4 neuste version).
WSUS ist davon nicht betroffen. Nur Windows Update selbst.
wie hält man windows xp über wsus über wasser? was habe ich 2014 nur getan! völlig falsch entschieden und es brauchte fast 11 jahre, bis ich ein Netzwerk hatte, bei dem ich keinen stress mehr habe (postgres16, pgadmin4 neuste version).